Die Cloudflare-Alternative aus Deutschland
CDN64 macht deine Webseite oder deinen Dienst über die Edge-Server von IPv64.net in Deutschland erreichbar – per IPv4 und IPv6, auch hinter DS-Lite und CGNAT. Mit Node64 läuft das durch einen Tunnel aus deinem Heimnetz, ganz ohne offenen Port und auf Wunsch Ende-zu-Ende verschlüsselt.
4 Edge-Server in Nürnberg & Falkenstein IPv4 & IPv6 HTTP/3 DS-Lite & CGNAT Made in Germany
Kostenlosen Account anlegen Die drei Modi Dokumentation Server-StatusWas Cloudflare Tunnel und Proxy können – betrieben in Deutschland, mit deinem ipv64.net-Account und deinen ipv64-Domains.
Node64 baut den Tunnel aus deinem Heimnetz nach außen auf. Im Router bleibt jeder Port zu, deine eigene IP-Adresse bleibt verborgen – auch hinter DS-Lite und CGNAT, per IPv4 und IPv6.
Im Standard-Modus reichen die Edge-Server die Verbindung nur durch: TLS endet erst bei dir, Zertifikat und Schlüssel bleiben in deiner Node. Inhalte, Pfade und Cookies sehen die Server nicht.
Vier Edge-Server in Nürnberg und Falkenstein, betrieben von IPv64.net. Kein Umweg über Rechenzentren in Übersee.
Zugriffslisten, Pause bei Angriffen, Grenzen je IP, WAF-Muster und die Erkennung von Angriffs-Werkzeugen wirken schon auf den Edge-Servern – bevor ein Angreifer deinen Anschluss erreicht.
Mehrere Server per DNS, automatischer Ersatz-Server bei einem Ausfall und ein Lastausgleich, der ohne Unterbrechung umzieht.
Nicht nur Webseiten: Mit dem Portmapper erreichst du auch TCP- und UDP-Dienste wie Spiele-Server oder SSH über die Edge-Server.
Der Modus legt fest, wo die Verschlüsselung (TLS) endet und wie die Edge-Server deinen Dienst erreichen. Zwischen Modus 1 und 2 wechselst du jederzeit, das DNS bleibt gleich.
Standard, mit Node64
Die Edge-Server lesen nur den Namen aus dem Verbindungsaufbau und reichen die Verbindung unentschlüsselt durch den Tunnel an Node64. TLS endet in deiner Node, dein Zertifikat bleibt bei dir. HTTP/3 wird ebenfalls durchgereicht. Für fast alle Fälle die richtige Wahl.
mit Node64
Die Edge-Server beenden TLS selbst (HTTP/1.1, HTTP/2, HTTP/3) und schicken jede Anfrage mit der echten Besucher-IP durch den Tunnel. So sortieren sie schon vor deinem Anschluss aus: Grenzen je IP, Host-Prüfung, Umleitung auf HTTPS. Das Zertifikat holen die Server selbst.
ohne Node64, auf ipv64.net
Kein Tunnel: Die Edge-Server verbinden sich direkt mit deinem öffentlich erreichbaren Ziel – wie ein klassischer Reverse Proxy vor deinem Server. Ziel sind die A/AAAA-Records deiner Domain oder eine feste Adresse. Dazu optional ein Cache auf den Servern.
| Modus 1 – durchreichen | Modus 2 – TLS auf den Servern | Modus 3 – direkt zum Ziel | |
|---|---|---|---|
| Weg zum Dienst | Tunnel von Node64 | Tunnel von Node64 | direkt, ohne Tunnel |
| TLS endet | in deiner Node | auf den Edge-Servern | auf den Edge-Servern |
| Port offen zu Hause | nein | nein | ja |
| Eigene IP verborgen | ja | ja | nein |
| Cache auf den Servern | nein | nein | ja, optional |
| Eingerichtet in | Node64 | Node64 | ipv64.net/cdn64 oder API |

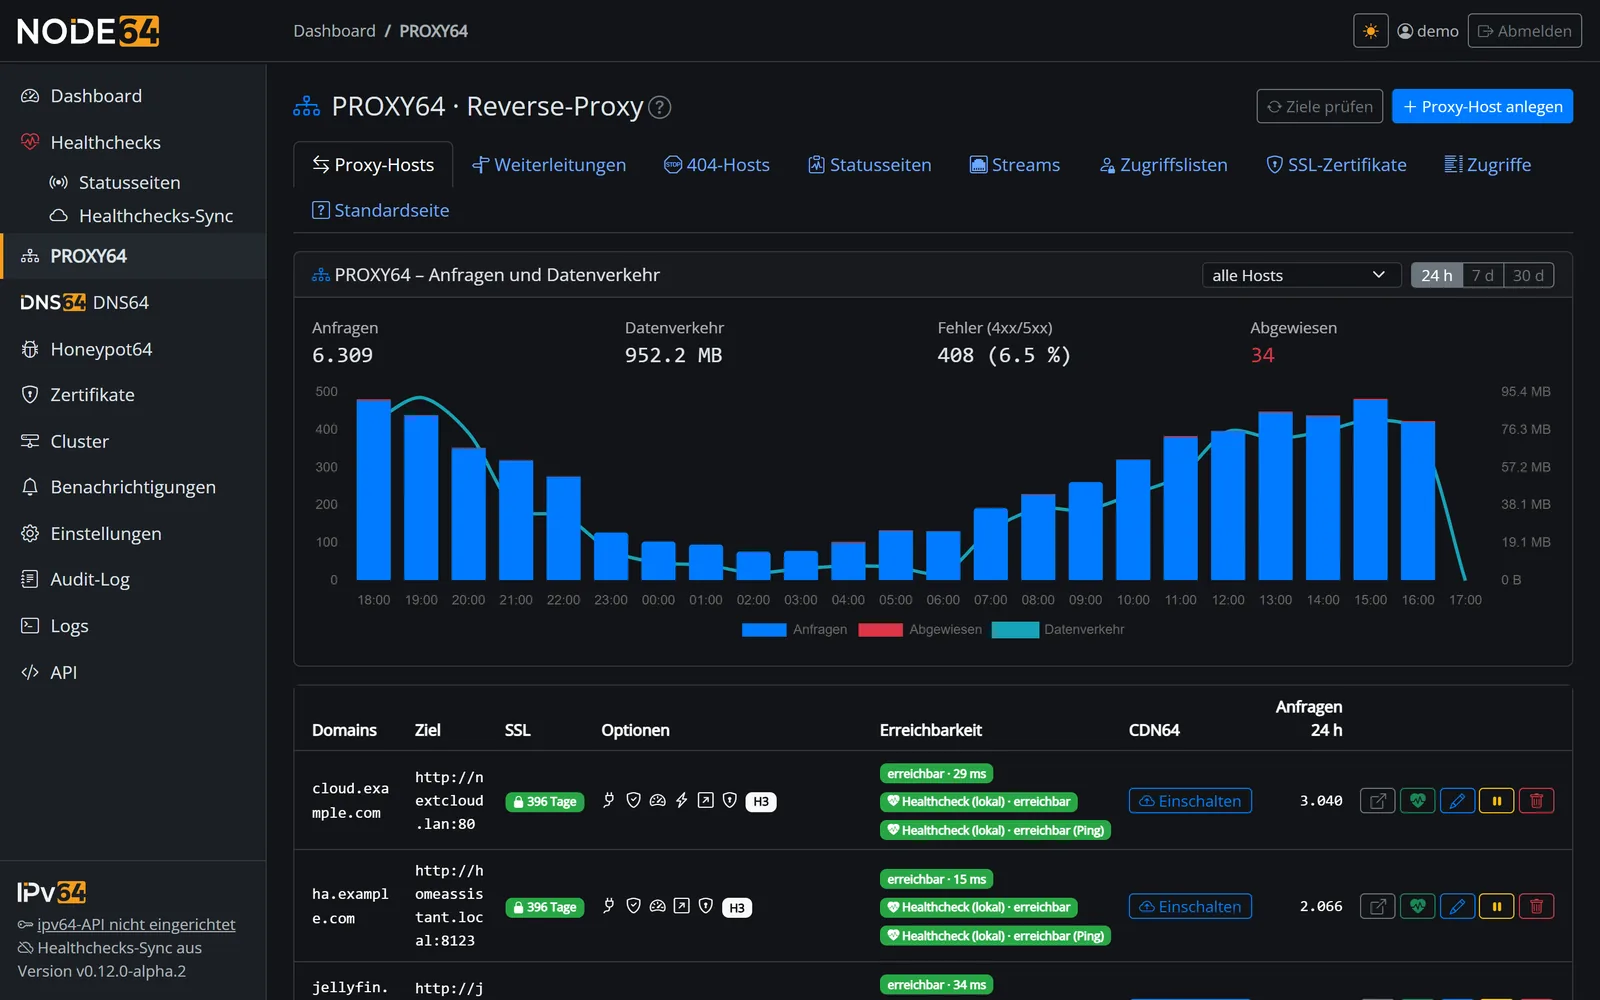
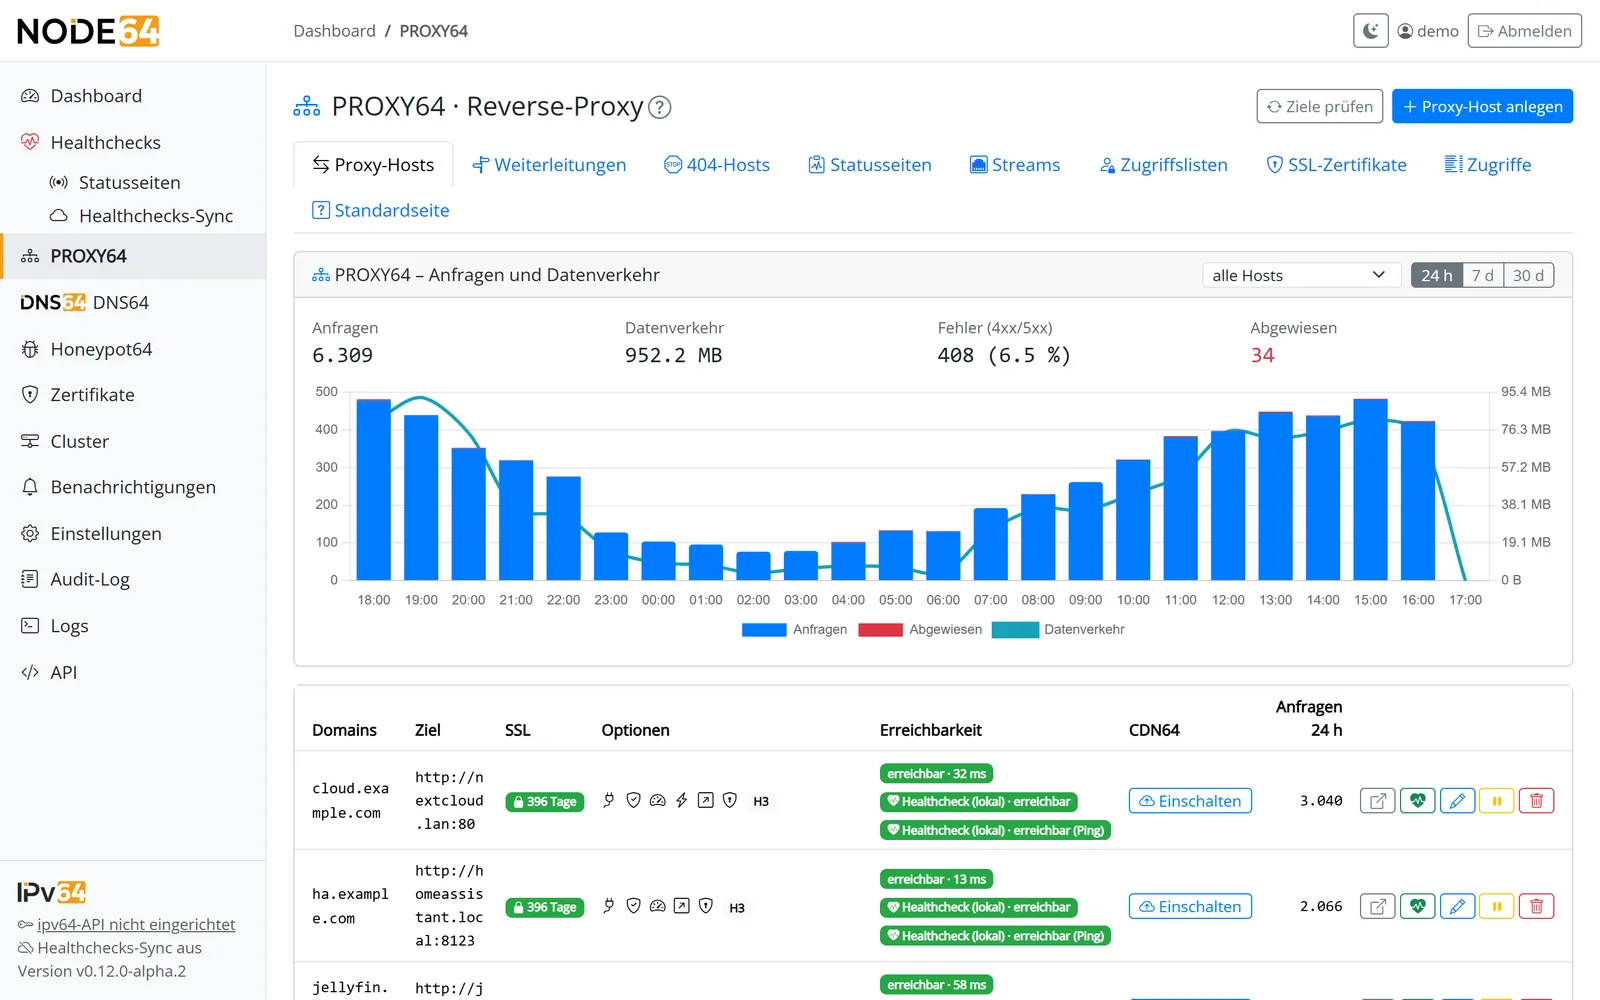
In Node64 schaltest du CDN64 je Proxy-Host mit einem Klick ein. Node64 holt Let's Encrypt-Zertifikate, baut den Tunnel auf und zeigt, über welche Server er gerade läuft. Mehr über Node64

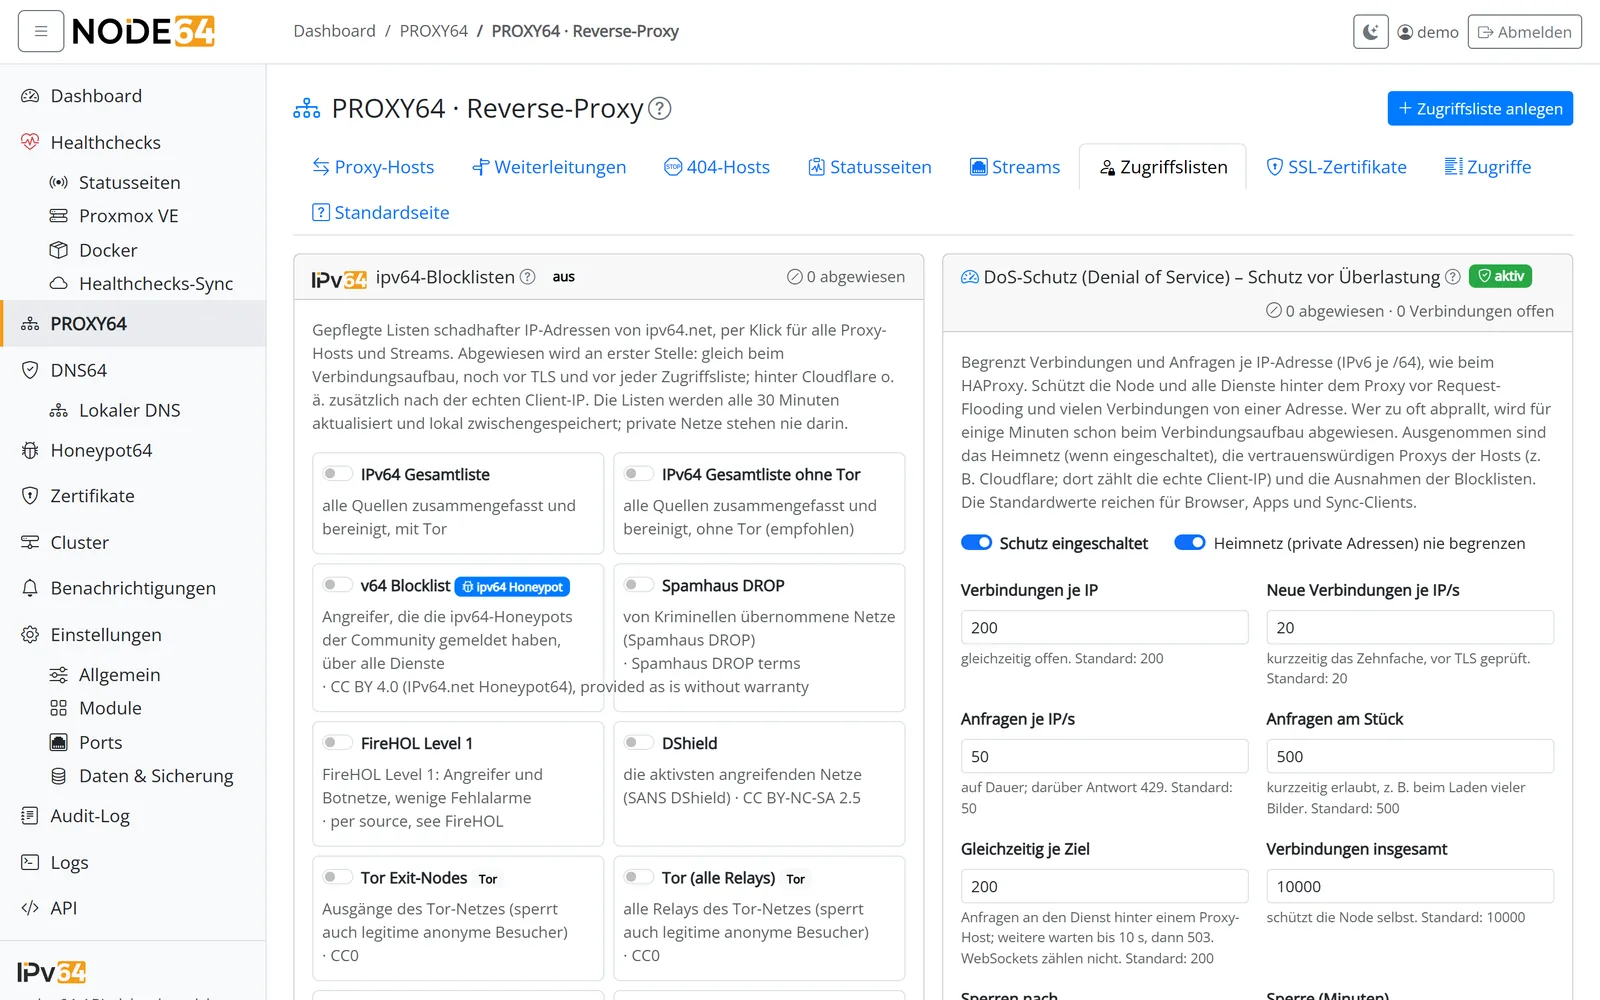
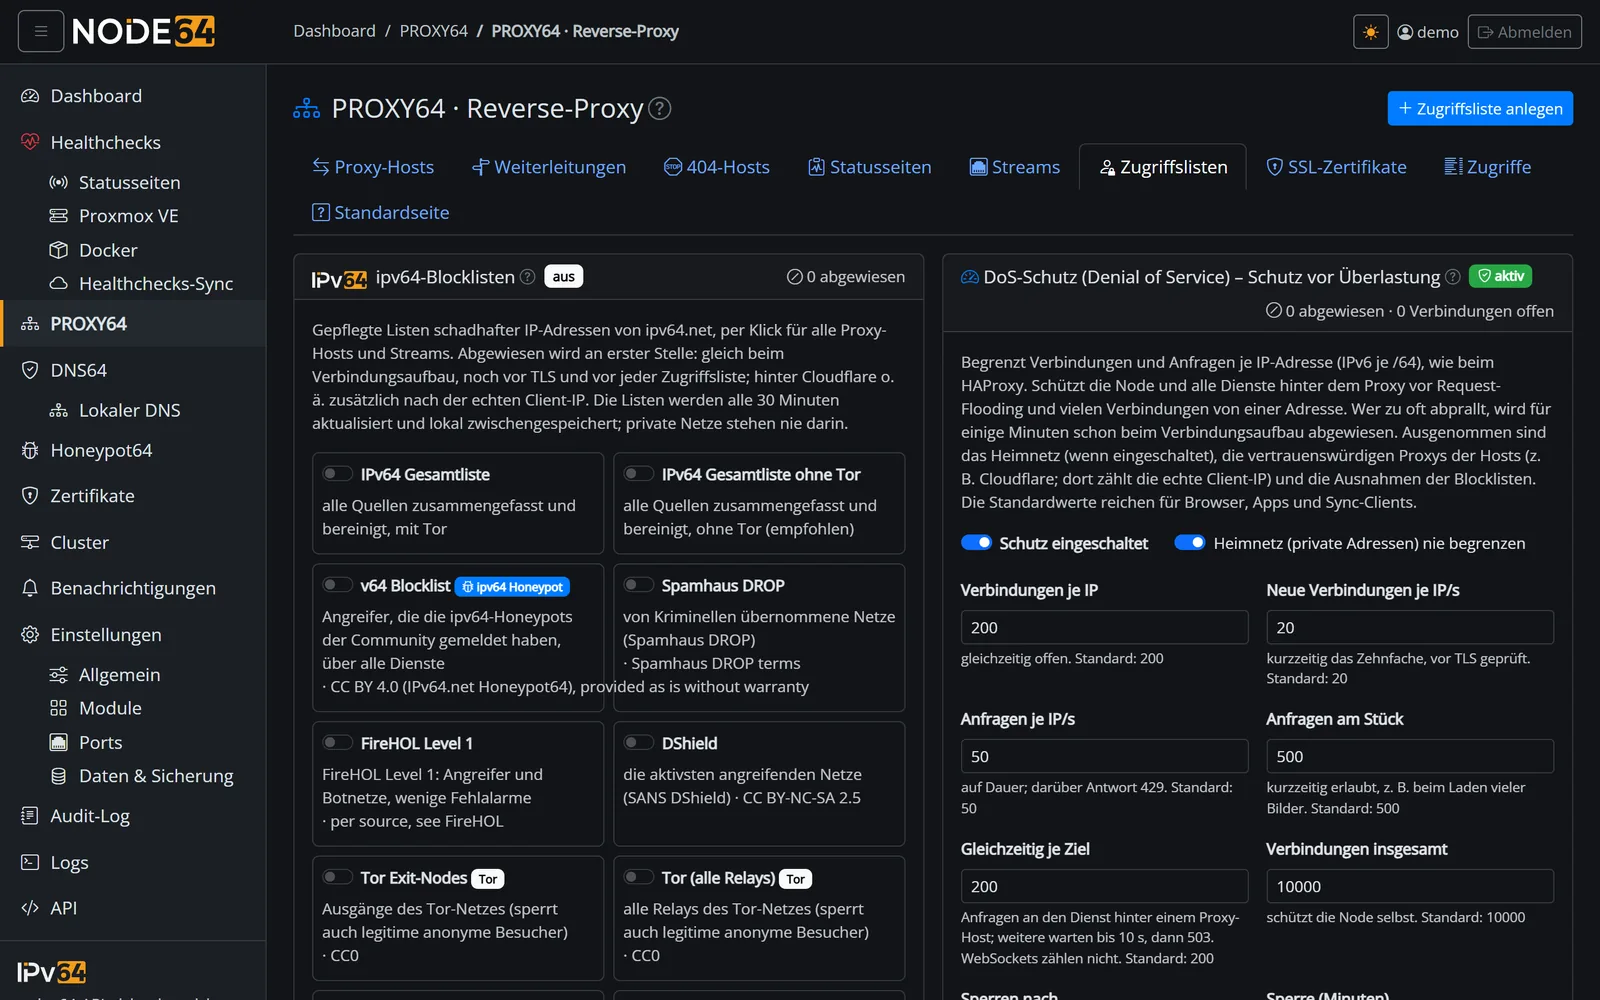
Die Blocklisten von ipv64 – auch die v64 Blocklist aus den Honeypots der Community – und ein DoS-Schutz mit Grenzen je IP sind in PROXY64 mit einem Klick eingeschaltet.
Die Kontoklasse legt fest, über wie viele Edge-Server ein Name läuft.
Schon einen Account? Melde dich oben an – dann verwaltest du hier deine CDN64-Namen.